Закон ЄС про ШІ: рівні ризику, строки та штрафи
Що таке Закон ЄС про ШІ, як працюють категорії ризику, які строки було перенесено на 2026 рік, на кого він поширюється і які штрафи передбачені.
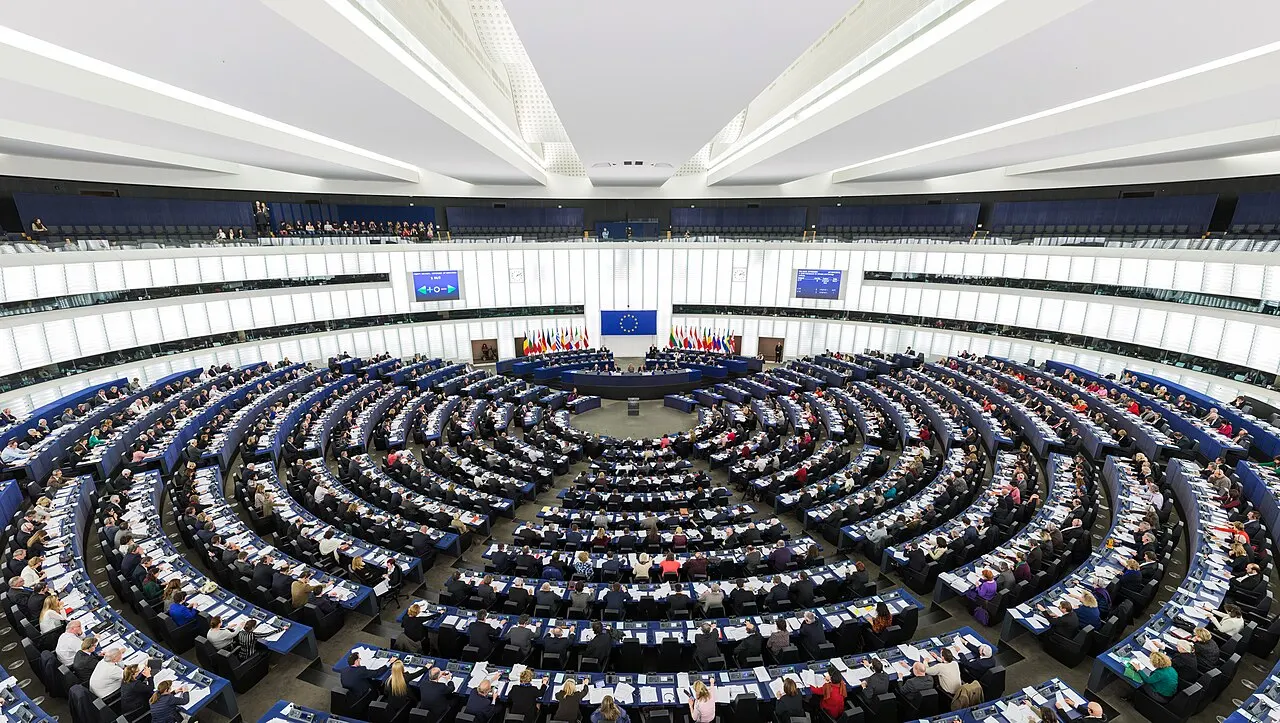
Закон ЄС про ШІ — це регламент Європейського Союзу, який класифікує системи штучного інтелекту за рівнем ризику, який вони становлять, і встановлює відповідні правила. Він набув чинності 1 серпня 2024 року і вводиться поетапно протягом кількох років. Заборони, обов'язок щодо грамотності у сфері ШІ та правила для моделей ШІ загального призначення (GPAI) уже діють. Правила для високоризикових систем були відкладені до грудня 2027 та серпня 2028 року поправкою, відомою як Digital Omnibus, ухваленою у 2026 році.
Цей посібник відображає ситуацію станом на жовтень 2026 року. Деякі деталі переглянутого графіка ще уточнюються. Перш ніж приймати рішення щодо відповідності вимогам, перевірте текст, опублікований в Офіційному віснику, та власні сторінки Європейської комісії про Закон ЄС про ШІ.
Що таке Закон ЄС про ШІ?
Закон про ШІ є регламентом, а не директивою. Це означає, що він безпосередньо застосовується в кожній державі-члені, і національним урядам не потрібно включати його до власного законодавства. Офіційне посилання на нього — Регламент (ЄС) 2024/1689, його опубліковано в липні 2024 року. Дослідницька служба Європейського парламенту зазначала, що для повного застосування його задумано виконати щонайменше за три роки.
Його часто описують як перші всеохопні горизонтальні правові рамки для ШІ, тобто він охоплює різні галузі, а не лише одну. Системи ШІ регулюються залежно від ризику, а моделі загального призначення — залежно від їхніх можливостей. Настанови, гармонізовані стандарти та добровільні кодекси практики надають технічні деталі.
Які існують категорії ризику за Законом про ШІ?
Текст закону визначає чотири рівні ризику для систем ШІ, а також окремий напрям для моделей загального призначення. Наведений нижче огляд відповідає структурі закону. Точні межі визначено у статті 5, статті 6, додатках I і III та статті 50.
Неприйнятний ризик (заборонено): сюди належать соціальний скоринг і ШІ, який маніпулює людьми або використовує їхню вразливість. Заборонено неселективне збирання зображень облич та розпізнавання емоцій на роботі й у школах, з винятками. Також заборонено певні види біометричної категоризації, превентивне поліцейське прогнозування, що ґрунтується виключно на профілюванні, та дистанційну біометричну ідентифікацію в режимі реального часу в громадських місцях для правоохоронних органів (з вузькими винятками).
Високий ризик: існує два типи. Додаток I охоплює ШІ, що виконує функцію компонента безпеки в продуктах, які вже регулюються правом ЄС щодо продукції, наприклад у машинах, медичних виробах або іграшках. Додаток III охоплює самостійні системи, що використовуються у чутливих сферах. Сюди належать біометрія, критична інфраструктура, освіта, зайнятість, основні послуги та кредитування, правоохоронна діяльність, міграція і контроль кордонів, а також правосуддя та демократичні процеси.
Постачальники високоризикових систем мають забезпечити управління ризиками, управління даними та технічну документацію. Їм також потрібні журналювання, людський нагляд, належна точність і надійність. Крім того, необхідні оцінка відповідності, маркування CE та реєстрація в базі даних ЄС.
Обмежений ризик (прозорість, стаття 50): людей необхідно інформувати, коли вони взаємодіють із чат-ботом, а дипфейки мають бути позначені. Контент, створений ШІ, також має містити позначку, яку можна зчитати машиною. Мінімальний ризик: повсякденні інструменти, такі як фільтри спаму чи відеоігри, не мають нових зобов'язань.
Моделі ШІ загального призначення: кожен постачальник GPAI має вести документацію та мати політику щодо авторського права. Моделі, які вважаються такими, що несуть «системний ризик», мають додаткові обов'язки. Закон презюмує системний ризик, якщо обчислювальні витрати на навчання перевищують поріг 10^25 FLOP.
Коли застосовується Закон ЄС про ШІ? Чинний графік
За первинним графіком заборони та обов'язки щодо грамотності у сфері ШІ набули чинності 2 лютого 2025 року. Правила для GPAI, положення про управління та штрафи почали діяти 2 серпня 2025 року. Більшість решти положень, зокрема правила для високоризикових систем з додатка III, мали запрацювати 2 серпня 2026 року. Правила для високоризикових систем з додатка I визначили на 2 серпня 2027 року.
Цей план змінився. 19 листопада 2025 року Єврокомісія запропонувала «Digital Omnibus on AI», частково у відповідь на занепокоєння щодо регуляторної складності, висловлені у звіті Драгі 2024 року. Парламент і Рада досягли попередньої домовленості 7 травня 2026 року. Парламент остаточно схвалив текст 16 червня, а Рада ухвалила його 29 червня. Його підписали 8 липня, а набрав він чинності після публікації в Офіційному віснику 27 липня 2026 року.
За переглянутими датами самостійні високоризикові правила з додатка III тепер застосовуються з 2 грудня 2027 року. Правила з додатка I для ШІ, вбудованого в регульовані продукти, тепер починають діяти у серпні 2028 року. За аналізом Formalize, загальні заборони та правила GPAI не були відкладені.
Деякі питання залишаються відкритими. Серед них точна дата після Omnibus для обов'язків щодо прозорості та водяних знаків за статтею 50, чи були додані нові заборони, а також точний обсяг пільг для менших компаній. Повідомляється, що гармонізовані стандарти також запізнюються. Перевірте ці питання за офіційним текстом.
На кого поширюється Закон про ШІ?
Згідно зі статтею про сферу застосування, закон охоплює постачальників, які виводять системи ШІ на ринок ЄС, незалежно від місця їхньої реєстрації. Він також поширюється на розгортачів (організації, що використовують ШІ), розташованих у ЄС, а також на імпортерів, дистриб'юторів і виробників продукції. Постачальники та розгортачі за межами ЄС також підпадають під закон, якщо результати роботи їхньої системи використовуються в ЄС.
Цей екстериторіальний вплив працює подібно до GDPR. Компанія з Туреччини, США чи іншої країни, яка продає ШІ в ЄС або чиї результати роботи ШІ використовуються там, може потрапити під дію закону. Постачальники високоризикових систем і моделей GPAI з-поза меж ЄС мають призначити уповноваженого представника в ЄС.
Деякі сфери виключено: військова діяльність, оборона та національна безпека; ШІ, що використовується виключно для наукових досліджень; а також чисто особисте, непрофесійне використання. Більшість безкоштовного програмного забезпечення з відкритим кодом також не підпадає під дію закону, з певними винятками.
Які штрафи передбачає Закон ЄС про ШІ?
Стаття 99 встановлює три рівні штрафів. За порушення заборон можна отримати штраф до 35 мільйонів євро або 7% світового річного обороту, залежно від того, що більше. За більшість інших обов'язків операторів передбачено до 15 мільйонів євро або 3%. За надання неправильної чи оманливої інформації органам влади можуть накласти штраф до 7,5 мільйона євро або 1%.
Для МСП і стартапів застосовується менша з двох сум (стаття 99(6)). Повідомляється, що Omnibus поширює такий режим і на «невеликі середні компанії». Держави-члени встановлюють детальні національні правила щодо покарань, а стаття 99 застосовується з 2 серпня 2025 року. Штрафи для постачальників GPAI може накладати Єврокомісія: до 15 мільйонів євро або 3%.
Рівні штрафів, пов'язані з відкладеними обов'язками, діятимуть лише після того, як ці обов'язки почнуть застосовуватися. Деякі старіші статті досі вказують, що штрафи за високоризикові системи починаються 2 серпня 2026 року. Це вже не відповідає дійсності.
Що варто зробити організаціям зараз?
Відтермінування не є причиною припиняти підготовку, адже заборони, грамотність у сфері ШІ та правила GPAI вже діють. Практичний перший крок — скласти перелік систем ШІ, які ви розробляєте, купуєте або продаєте, і віднести кожну з них до рівня ризику.
Для постачальників високоризикових систем створення документації, управління даними та процесів людського нагляду потребує часу, тож грудень 2027 року ближчий, ніж здається. Для авторитетних деталей покладайтеся на EUR-Lex, сторінки Єврокомісії про Закон про ШІ та Офіс ШІ, а не на вторинні огляди.
Часті запитання
Чи набув чинності Закон ЄС про ШІ?
Так, він набув чинності 1 серпня 2024 року, але застосовується поетапно. Станом на жовтень 2026 року діють заборони, грамотність у сфері ШІ, правила GPAI та штрафи, а правила для високоризикових систем ще не діють.
Чи відклали Закон ЄС про ШІ?
Частково. Digital Omnibus, що діє з 27 липня 2026 року, переніс правила для високоризикових систем з додатка III на 2 грудня 2027 року, а правила з додатка I — на серпень 2028 року. Заборони та правила GPAI не були відкладені.
Чи поширюється Закон ЄС про ШІ на компанії за межами ЄС?
Так, якщо вони виводять ШІ на ринок ЄС або результати роботи їхнього ШІ використовуються в ЄС. Постачальники високоризикових систем і моделей GPAI з-поза меж ЄС мають призначити уповноваженого представника в ЄС.
Який максимальний штраф за Законом про ШІ?
До 35 мільйонів євро або 7% світового річного обороту, залежно від того, що більше, за заборонені практики. Для МСП і стартапів застосовується менша з двох сум.
Чи охоплює Закон про ШІ чат-боти на кшталт ChatGPT?
Великі моделі, що лежать в основі таких продуктів, підпадають під правила для ШІ загального призначення. Правила прозорості також вимагають, щоб користувачів інформували про взаємодію зі ШІ.
Коментарі
Коментарів ще немає. Почніть обговорення або поставте запитання.
Інші путівники
- Регулювання ШІ у світі: посібник за країнами (2026)
- Що таке DeepSeek? Моделі, доступ, ціни та конфіденційність
- Що таке AI-агент: як працюють агенти, інструменти та ризики
- Що таке LLM? Великі мовні моделі простими словами (2026)
- Чи можна заробляти на ШІ? Реальні способи і шахрайство (2026)
- Чи замінить ШІ робочі місця? Що кажуть дослідження та офіційні дані