Đạo luật AI của EU là gì: các mức rủi ro, thời hạn và mức phạt
Đạo luật AI của EU là gì, cơ chế phân loại rủi ro hoạt động ra sao, những thời hạn nào đã được lùi lại trong năm 2026, luật áp dụng cho đối tượng nào và mức phạt là bao nhiêu.
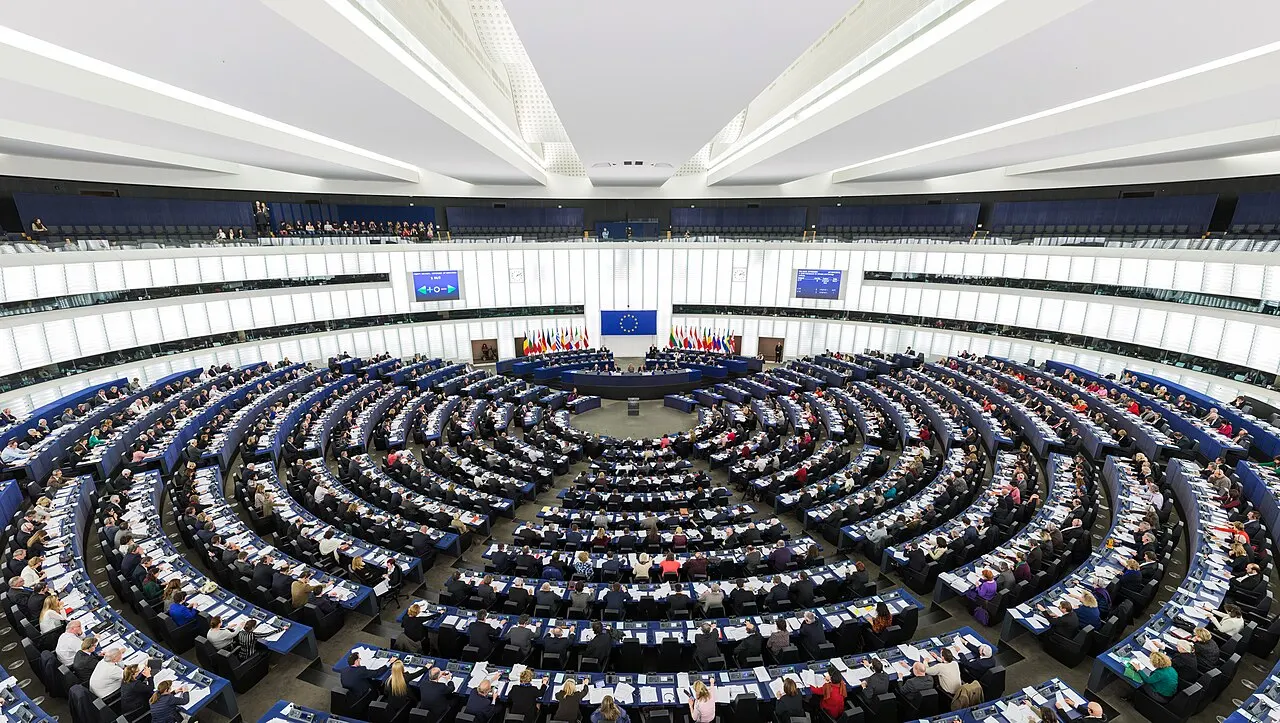
Đạo luật AI của Liên minh châu Âu là một quy định phân loại các hệ thống AI theo mức rủi ro mà chúng gây ra và đặt ra các quy tắc tương ứng. Luật có hiệu lực từ ngày 1 tháng 8 năm 2024 và được áp dụng theo từng giai đoạn trong nhiều năm. Các lệnh cấm, nghĩa vụ về hiểu biết AI và quy tắc đối với các mô hình AI đa dụng (GPAI) hiện đã có hiệu lực. Quy tắc dành cho hệ thống rủi ro cao đã được lùi đến tháng 12 năm 2027 và tháng 8 năm 2028 theo một bản sửa đổi có tên Digital Omnibus, được thông qua vào năm 2026.
Hướng dẫn này phản ánh tình hình tính đến tháng 10 năm 2026. Một số chi tiết của lịch trình đã điều chỉnh vẫn đang được làm rõ. Trước khi đưa ra quyết định tuân thủ, hãy kiểm tra văn bản được đăng trên Công báo chính thức và các trang về Đạo luật AI do chính Ủy ban châu Âu công bố.
Đạo luật AI của EU là gì?
Đạo luật AI là một quy định (regulation) chứ không phải chỉ thị (directive). Điều đó có nghĩa là nó được áp dụng trực tiếp tại mọi quốc gia thành viên, và chính phủ các nước không cần đưa nó vào luật quốc gia. Số hiệu chính thức của luật là Quy định (EU) 2024/1689, được công bố vào tháng 7 năm 2024. Cơ quan nghiên cứu của Nghị viện châu Âu lưu ý rằng luật được thiết kế để cần ít nhất ba năm mới áp dụng đầy đủ.
Luật thường được mô tả là khung pháp lý toàn diện và mang tính ngang đầu tiên về AI, nghĩa là nó áp dụng xuyên suốt các lĩnh vực thay vì nhắm vào một ngành cụ thể. Các hệ thống AI được quản lý theo rủi ro, còn các mô hình đa dụng được quản lý theo năng lực của chúng. Hướng dẫn, tiêu chuẩn hài hòa và các bộ quy tắc ứng xử tự nguyện cung cấp các chi tiết kỹ thuật.
Các nhóm rủi ro theo Đạo luật AI là gì?
Văn bản luật đưa ra bốn mức rủi ro đối với hệ thống AI, cùng một nhóm riêng dành cho các mô hình đa dụng. Phần tóm tắt dưới đây bám theo cấu trúc của luật. Ranh giới cụ thể được quy định tại Điều 5, Điều 6, các Phụ lục I và III, và Điều 50.
Rủi ro không thể chấp nhận (bị cấm): Nhóm này bao gồm chấm điểm xã hội và AI thao túng con người hoặc khai thác điểm yếu của họ. Việc thu thập hình ảnh khuôn mặt một cách bừa bãi từ internet bị cấm, và nhận diện cảm xúc ở nơi làm việc và trường học cũng bị cấm, trừ một số ngoại lệ. Một số phân loại sinh trắc học nhất định, công tác cảnh sát dự báo chỉ dựa trên việc lập hồ sơ, và nhận diện sinh trắc học từ xa theo thời gian thực tại không gian công cộng phục vụ thực thi pháp luật (với các ngoại lệ hẹp) cũng bị cấm.
Rủi ro cao: Có hai loại. Phụ lục I bao gồm AI đóng vai trò thành phần an toàn trong các sản phẩm vốn đã chịu sự điều chỉnh của luật sản phẩm EU, chẳng hạn máy móc, thiết bị y tế hoặc đồ chơi. Phụ lục III bao gồm các hệ thống độc lập được sử dụng trong những lĩnh vực nhạy cảm. Các lĩnh vực này gồm sinh trắc học, hạ tầng trọng yếu, giáo dục, việc làm, dịch vụ thiết yếu và tín dụng, thực thi pháp luật, di cư và kiểm soát biên giới, cũng như tư pháp và các tiến trình dân chủ.
Nhà cung cấp hệ thống rủi ro cao phải thiết lập quản lý rủi ro, quản trị dữ liệu và tài liệu kỹ thuật. Họ cũng cần ghi nhật ký, có sự giám sát của con người, cùng độ chính xác và độ bền vững phù hợp. Bên cạnh đó là đánh giá sự phù hợp, dấu CE và đăng ký vào cơ sở dữ liệu của EU.
Rủi ro hạn chế (minh bạch, Điều 50): Người dùng phải được thông báo khi họ đang tương tác với chatbot, và các deepfake phải được gắn nhãn. Nội dung do AI tạo ra cũng phải có dấu hiệu có thể đọc được bằng máy. Rủi ro tối thiểu: Các công cụ thông dụng như bộ lọc thư rác hay trò chơi điện tử không phải đáp ứng nghĩa vụ mới nào.
Mô hình AI đa dụng: Mọi nhà cung cấp GPAI phải lưu giữ tài liệu và có chính sách bản quyền. Các mô hình được xem là có "rủi ro hệ thống" phải chịu thêm nghĩa vụ. Luật coi một mô hình có rủi ro hệ thống khi ngưỡng tính toán huấn luyện vượt quá 10^25 FLOP.
Đạo luật AI của EU áp dụng khi nào? Lịch trình hiện hành
Theo lịch trình ban đầu, các lệnh cấm và nghĩa vụ về hiểu biết AI có hiệu lực từ ngày 2 tháng 2 năm 2025. Các quy tắc GPAI, điều khoản về quản trị và chế tài có hiệu lực từ ngày 2 tháng 8 năm 2025. Phần lớn các điều khoản còn lại, bao gồm quy tắc rủi ro cao trong Phụ lục III, dự kiến áp dụng từ ngày 2 tháng 8 năm 2026. Quy tắc rủi ro cao trong Phụ lục I được ấn định vào ngày 2 tháng 8 năm 2027.
Kế hoạch đó đã thay đổi. Ngày 19 tháng 11 năm 2025, Ủy ban châu Âu đề xuất "Digital Omnibus về AI", một phần để đáp lại những lo ngại về sự phức tạp của quy định được nêu trong báo cáo Draghi năm 2024. Nghị viện và Hội đồng đạt thỏa thuận sơ bộ vào ngày 7 tháng 5 năm 2026. Nghị viện thông qua chính thức vào ngày 16 tháng 6 và Hội đồng thông qua văn bản vào ngày 29 tháng 6. Văn bản được ký vào ngày 8 tháng 7 và có hiệu lực khi được đăng trên Công báo chính thức vào ngày 27 tháng 7 năm 2026.
Theo các mốc thời gian đã điều chỉnh, quy tắc rủi ro cao độc lập trong Phụ lục III nay áp dụng từ ngày 2 tháng 12 năm 2027. Quy tắc trong Phụ lục I dành cho AI được tích hợp trong các sản phẩm được quản lý sẽ bắt đầu vào tháng 8 năm 2028. Theo phân tích của Formalize, các lệnh cấm chung và quy tắc GPAI không bị lùi lại.
Một số điểm vẫn chưa ngã ngũ. Chúng bao gồm ngày chính xác sau khi Omnibus áp dụng đối với nghĩa vụ minh bạch và đánh dấu nội dung tại Điều 50, việc có bổ sung lệnh cấm mới hay không, và phạm vi ưu đãi cụ thể cho các doanh nghiệp nhỏ. Các tiêu chuẩn hài hòa cũng được cho là đang bị chậm tiến độ. Hãy đối chiếu những điểm này với văn bản chính thức.
Đạo luật AI áp dụng cho ai?
Theo điều khoản phạm vi áp dụng của luật, luật bao gồm các nhà cung cấp đưa hệ thống AI ra thị trường EU, bất kể họ đặt trụ sở ở đâu. Luật cũng áp dụng cho các bên triển khai (tổ chức sử dụng AI) có mặt tại EU, cũng như nhà nhập khẩu, nhà phân phối và nhà sản xuất sản phẩm. Các nhà cung cấp và bên triển khai ngoài EU cũng nằm trong phạm vi điều chỉnh khi kết quả đầu ra của hệ thống được sử dụng tại EU.
Phạm vi tác động ngoài lãnh thổ này hoạt động gần giống GDPR. Một công ty ở Thổ Nhĩ Kỳ, Mỹ hoặc nơi khác bán AI vào EU, hoặc có kết quả đầu ra của AI được sử dụng tại đó, có thể thuộc phạm vi áp dụng. Các nhà cung cấp ngoài EU của hệ thống rủi ro cao và mô hình GPAI phải chỉ định đại diện được ủy quyền tại EU.
Một số trường hợp sử dụng bị loại trừ: quân sự, quốc phòng và an ninh quốc gia; AI chỉ dùng cho nghiên cứu khoa học; và việc sử dụng hoàn toàn mang tính cá nhân, không chuyên nghiệp. Phần lớn phần mềm miễn phí và mã nguồn mở cũng nằm ngoài phạm vi, với một số ngoại lệ.
Mức phạt theo Đạo luật AI của EU là bao nhiêu?
Điều 99 quy định ba mức phạt. Vi phạm các lệnh cấm có thể bị phạt tới 35 triệu euro hoặc 7% doanh thu hằng năm trên toàn cầu, tùy mức nào cao hơn. Phần lớn các nghĩa vụ khác của chủ thể có thể bị phạt tới 15 triệu euro hoặc 3%. Cung cấp thông tin sai lệch hoặc gây hiểu nhầm cho cơ quan có thẩm quyền có thể bị phạt tới 7,5 triệu euro hoặc 1%.
Với các doanh nghiệp vừa và nhỏ (SME) và công ty khởi nghiệp, áp dụng mức thấp hơn trong hai mức (Điều 99(6)). Theo thông tin, Omnibus mở rộng cách xử lý này cho nhóm "doanh nghiệp vốn hóa vừa nhỏ". Các quốc gia thành viên quy định chi tiết về chế tài quốc gia, và Điều 99 đã áp dụng từ ngày 2 tháng 8 năm 2025. Các nhà cung cấp GPAI có thể bị Ủy ban phạt tới 15 triệu euro hoặc 3%.
Các mức phạt gắn với nghĩa vụ đã bị lùi lại chỉ có hiệu lực khi những nghĩa vụ đó bắt đầu áp dụng. Một số điều khoản cũ vẫn ghi rằng chế tài đối với rủi ro cao bắt đầu từ ngày 2 tháng 8 năm 2026. Điều đó không còn chính xác nữa.
Các tổ chức nên làm gì ngay bây giờ?
Việc trì hoãn không phải lý do để ngừng chuẩn bị, vì các lệnh cấm, nghĩa vụ hiểu biết AI và quy tắc GPAI đã có hiệu lực. Bước đầu tiên thiết thực là kiểm kê các hệ thống AI bạn phát triển, mua hoặc bán, rồi xếp từng hệ thống vào một nhóm rủi ro.
Đối với nhà cung cấp hệ thống rủi ro cao, việc xây dựng tài liệu, quản trị dữ liệu và quy trình giám sát của con người cần thời gian, vì vậy tháng 12 năm 2027 đến gần hơn người ta nghĩ. Để có thông tin chi tiết đáng tin cậy, hãy tham khảo EUR-Lex, các trang về Đạo luật AI của Ủy ban và Văn phòng AI thay vì các bản tóm tắt thứ cấp.
Câu hỏi thường gặp
Đạo luật AI của EU đã có hiệu lực chưa?
Rồi, luật có hiệu lực từ ngày 1 tháng 8 năm 2024, nhưng được áp dụng theo từng giai đoạn. Tính đến tháng 10 năm 2026, các lệnh cấm, hiểu biết AI, quy tắc GPAI và chế tài đã có hiệu lực, còn quy tắc rủi ro cao thì chưa.
Đạo luật AI của EU có bị trì hoãn không?
Có một phần. Digital Omnibus, có hiệu lực từ ngày 27 tháng 7 năm 2026, đã chuyển quy tắc rủi ro cao trong Phụ lục III sang ngày 2 tháng 12 năm 2027 và quy tắc trong Phụ lục I sang tháng 8 năm 2028. Các lệnh cấm và quy tắc GPAI không bị lùi lại.
Đạo luật AI của EU có áp dụng cho công ty ngoài EU không?
Có, nếu họ đưa AI ra thị trường EU hoặc kết quả đầu ra của AI được sử dụng tại EU. Các nhà cung cấp ngoài EU của hệ thống rủi ro cao và mô hình GPAI phải chỉ định đại diện được ủy quyền tại EU.
Mức phạt tối đa theo Đạo luật AI là bao nhiêu?
Tới 35 triệu euro hoặc 7% doanh thu hằng năm trên toàn cầu, tùy mức nào cao hơn, đối với các hành vi bị cấm. Với doanh nghiệp vừa và nhỏ và công ty khởi nghiệp, áp dụng mức thấp hơn trong hai mức.
Đạo luật AI có bao gồm các chatbot kiểu ChatGPT không?
Các mô hình lớn đứng sau những sản phẩm như vậy thuộc quy tắc về mô hình AI đa dụng. Quy tắc minh bạch cũng yêu cầu người dùng phải được thông báo rằng họ đang tương tác với AI.
Bình luận
Chưa có bình luận nào. Hãy bắt đầu thảo luận hoặc đặt câu hỏi.
Thêm hướng dẫn
- Quy định AI trên thế giới: hướng dẫn theo quốc gia (2026)
- DeepSeek là gì? Các mô hình, cách truy cập, giá và quyền riêng tư
- AI agent là gì? Cách hoạt động, công cụ và rủi ro
- LLM là gì? Giải thích mô hình ngôn ngữ lớn (2026)
- Có thể kiếm tiền với AI không? Các cách thực tế và lừa đảo cần tránh (2026)
- AI có thay thế việc làm không? Nghiên cứu và số liệu chính thức nói gì