Хакер використав ШІ-агентів для зламу понад 100 сайтів, зокрема Deere і Cummins
За даними дослідника NorForge Снорре Фагерланда, китаномовний хакер доручив ШІ-агентам майже всю роботу зі зламу понад 100 сайтів компаній.
Китаномовний кіберзлочинець передав майже всю хакерську кампанію автономним ШІ-агентам і скомпрометував сайти понад 100 компаній. Про це йдеться у звіті, оприлюдненому 19 жовтня 2026 року Снорре Фагерландом, головним дослідником загроз компанії з кібербезпеки NorForge. Серед постраждалих – виробник сільськогосподарської техніки Deere, компанія з побутової техніки SharkNinja та виробник двигунів Cummins.
Фагерланд натрапив на цю активність, скануючи інтернет у пошуках випадково відкритих розгортань Cairn, платформи з відкритим кодом для розв'язання задач на основі ШІ, яка полюбилася хакерам. За його словами, починаючи приблизно з 2 жовтня він виявив близько двох десятків екземплярів Cairn, які використовувалися зі злочинною метою, що дало йому змогу в режимі реального часу спостерігати, як злочинці керують своїми агентами. У звіті жертви не назвали; їх установили в ході незалежного аналізу активності хакера в Cairn.
1200 спроб приблизно за 5000 доларів
За словами Фагерланда, кампанія почалася 25 вересня і була спрямована на сайти електронної комерції у США, Канаді, Австралії та Японії. Інструкції оператора займали менше 100 китайських знаків. До кінця минулого тижня агенти спробували зламати понад 1200 сайтів, а успішне проникнення зазвичай потребувало близько 23 годин пошуку вразливостей. Фагерланд оцінив вартість операції, яка, схоже, поєднувала DeepSeek з Китаю та Claude Code від Anthropic, приблизно в 5000 доларів за токени, або близько 50 доларів за кожен успішний злам.
Досвідчений дослідник, який працює в цій сфері майже три десятиліття, сказав, що деякі методи агентів його вразили. В одному випадку, не знайшовши вади в головному застосунку великої компанії, вони простежили пов'язану інфраструктуру, знайшли відкриту панель керування і після кількох годин експериментів, за його словами, використали тонку слабкість в обробці даних, щоб виконати шкідливі команди на сервері. «Це не справа початківців із готовими скриптами», – сказав Фагерланд.
Те, скільки даних насправді викрадено, залишається невідомим. Deere заявила, що провела відновлювальні роботи і не виявила ознак доступу до чутливої інформації. SharkNinja повідомила, що постраждав лише окремий сайт служби підтримки продуктів і загрозу локалізовано. Cummins заявила, що розслідує можливу атаку на сайт, який веде сторонній постачальник. Розробник Cairn, відомий в мережі як «le1xia0», написав у X, що платформа не створювалася для хакерства і шкідливе використання не було їхнім наміром.
Зростаючий злочинний інструментарій
Інші оператори, яких спостерігав Фагерланд, викрадали дані банківських карток і намагалися використати агентів для пограбування криптовалютної біржі. Ізраїльська фірма Gambit Security задокументувала серію атак, керованих агентами, у вересні, яка призвела до зломів 25 компаній і викрадення щонайменше 600 000 записів карток. Тим часом Bitsight повідомила про сплеск обговорень автономних агентів на злочинних форумах. Фагерланд сказав, що очікував, що таким агентам знадобиться певний людський нагляд, але технологія явно пішла далі.
Коментарі
Коментарів ще немає. Почніть обговорення або поставте запитання.
Пов'язані
Google DeepMind повідомляє, що біологи, які працювали з її агентною платформою Antigravity, визначили кандидата на пептид, що, за прогнозом, діє проти респіраторних патогенів, і зараз його тестують у лабораторії.
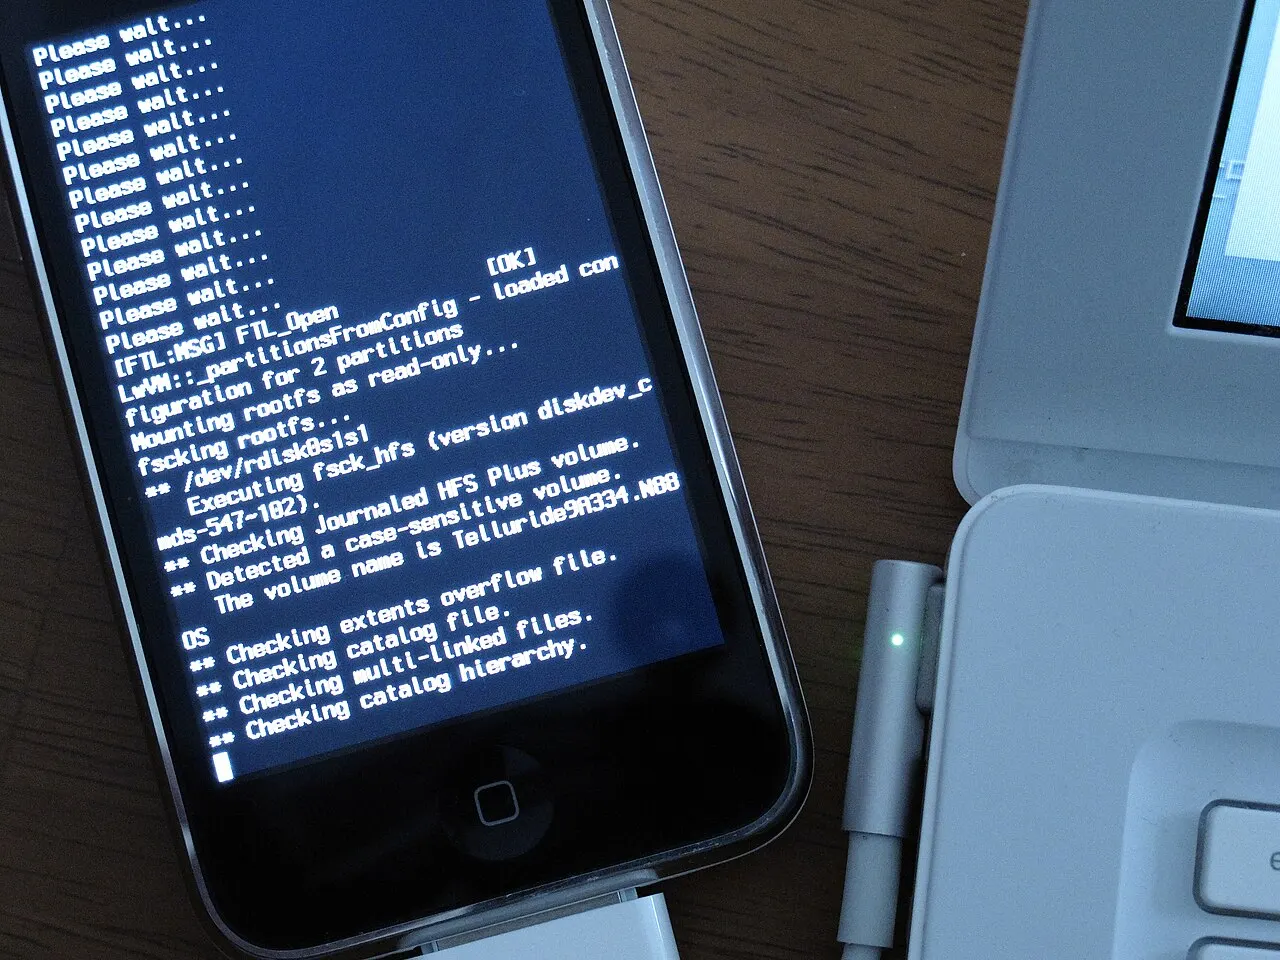
На конференції Hexacon у Парижі команда Calif.io продемонструвала untethered jailbreak, що працює на iOS 27.0.1, зокрема на iPhone 18 Pro, а ШІ допоміг знайти ланцюжок експлойтів.
Лабораторія AI4Bharat при IIT Madras разом із NVIDIA незабаром опублікує Nemotron-pretraining-Indic-v1, синтетичний корпус 22 індійських мов, а також відкритий конвеєр, на основі якого його створено.