แฮกเกอร์ใช้ AI เอเจนต์บุกเจาะเว็บไซต์กว่า 100 แห่ง รวมถึง Deere และ Cummins
นักวิจัย Snorre Fagerland จาก NorForge เปิดเผยว่า แฮกเกอร์ที่ใช้ภาษาจีนปล่อยให้ AI เอเจนต์ทำงานเกือบทั้งหมดในการบุกเจาะเว็บไซต์ของบริษัทมากกว่า 100 แห่ง
อาชญากรไซเบอร์ที่ใช้ภาษาจีนมอบหมายงานแฮ็กเกือบทั้งหมดให้กับ AI เอเจนต์ที่ทำงานอัตโนมัติ และสามารถเข้าควบคุมเว็บไซต์ของบริษัทมากกว่า 100 แห่ง ตามรายงานที่เผยแพร่เมื่อวันที่ 19 ตุลาคม 2026 โดย Snorre Fagerland หัวหน้านักวิจัยด้านภัยคุกคามจากบริษัทความปลอดภัยไซเบอร์ NorForge เหยื่อรวมถึงผู้ผลิตอุปกรณ์การเกษตร Deere บริษัทเครื่องใช้ไฟฟ้า SharkNinja และผู้ผลิตเครื่องยนต์ Cummins
Fagerland พบกิจกรรมดังกล่าวขณะสแกนอินเทอร์เน็ตเพื่อหาการติดตั้ง Cairn ซึ่งเป็นแพลตฟอร์มแก้ปัญหาด้วย AI แบบโอเพนซอร์สที่แฮกเกอร์นิยมใช้ โดยเขาระบุว่า นับตั้งแต่ราววันที่ 2 ตุลาคม เขาพบการติดตั้ง Cairn ราวสองโหลที่ถูกใช้เพื่อวัตถุประสงค์ที่เป็นอันตราย ซึ่งทำให้เขาเห็นแบบเรียลไทม์ว่าผู้ก่ออาชญากรรมกำลังสั่งการเอเจนต์ของตนอย่างไร รายงานของเขาไม่ได้เปิดเผยชื่อเหยื่อ โดยตัวตนของเหยื่อได้รับการยืนยันจากการตรวจสอบอิสระของกิจกรรม Cairn ของแฮกเกอร์
1,200 ครั้งที่พยายาม ใช้งบราว 5,000 ดอลลาร์
ตาม Fagerland การโจมตีเริ่มเมื่อวันที่ 25 กันยายน และมุ่งเป้าไปที่เว็บไซต์อีคอมเมิร์ซในสหรัฐฯ แคนาดา ออสเตรเลีย และญี่ปุ่น คำสั่งของผู้ควบคุมมีความยาวไม่ถึง 100 ตัวอักษรภาษาจีน เมื่อถึงปลายสัปดาห์ก่อนหน้า เอเจนต์พยายามบุกเจาะเว็บไซต์มากกว่า 1,200 แห่ง โดยการบุกเจาะที่สำเร็จมักใช้เวลาตรวจสอบราว 23 ชั่วโมง Fagerland ประมาณการว่าปฏิบัติการนี้ ซึ่งดูเหมือนจะผสมผสาน DeepSeek จากจีนเข้ากับ Claude Code ของ Anthropic ใช้โทเคนราว 5,000 ดอลลาร์ หรือประมาณ 50 ดอลลาร์ต่อการบุกเจาะที่สำเร็จหนึ่งครั้ง
นักวิจัยรุ่นใหญ่ที่ทำงานในสายนี้มาเกือบสามทศวรรษกล่าวว่า วิธีการของเอเจนต์บางอย่างทำให้เขาประทับใจ ในกรณีหนึ่ง เมื่อไม่พบช่องโหว่ในแอปพลิเคชันหลักของบริษัทขนาดใหญ่ เอเจนต์จึงตามรอยโครงสร้างพื้นฐานที่เกี่ยวข้อง พบแผงควบคุมที่เปิดเผยอยู่ และหลังจากทดลองหลายชั่วโมง รายงานว่าได้ใช้ประโยชน์จากจุดอ่อนที่ละเอียดอ่อนในการจัดการข้อมูลเพื่อรันคำสั่งอันตรายบนเซิร์ฟเวอร์ "นี่ไม่ใช่งานของมือใหม่" Fagerland กล่าว
ยังไม่ชัดเจนว่ามีการขโมยข้อมูลไปมากเพียงใด Deere ระบุว่าได้ดำเนินการแก้ไขแล้วและไม่พบสัญญาณว่ามีการเข้าถึงข้อมูลสำคัญ SharkNinja ระบุว่ามีเพียงเว็บไซต์สนับสนุนผลิตภัณฑ์แยกต่างหากที่ได้รับผลกระทบ และภัยคุกคามถูกควบคุมไว้แล้ว Cummins ระบุว่ากำลังตรวจสอบการโจมตีที่อาจเกิดขึ้นกับเว็บไซต์ที่ดำเนินการโดยผู้ให้บริการภายนอก ผู้พัฒนา Cairn ซึ่งรู้จักกันทางออนไลน์ในชื่อ "le1xia0" เขียนบน X ว่าแพลตฟอร์มนี้ไม่ได้สร้างขึ้นเพื่อการแฮ็ก และไม่ได้มีเจตนาให้นำไปใช้ในทางที่เป็นอันตราย
ชุดเครื่องมือของอาชญากรที่ขยายตัวขึ้น
ผู้ก่อเหตุรายอื่นที่ Fagerland พบได้ขโมยข้อมูลบัตรเครดิตและพยายามใช้เอเจนต์เพื่อปล้นตลาดแลกเปลี่ยนคริปโต บริษัท Gambit Security จากอิสราเอลบันทึกการโจมตีที่ขับเคลื่อนด้วยเอเจนต์ในเดือนกันยายน ซึ่งนำไปสู่การบุกเจาะบริษัท 25 แห่งและการขโมยข้อมูลบัตรอย่างน้อย 600,000 รายการ ขณะที่ Bitsight รายงานการเพิ่มขึ้นอย่างมากของการพูดคุยในฟอรัมอาชญากรเกี่ยวกับเอเจนต์อัตโนมัติ Fagerland กล่าวว่าเขาคาดว่าเอเจนต์เหล่านี้น่าจะต้องมีมนุษย์คอยกำกับดูแลบ้าง แต่เทคโนโลยีนี้ได้ก้าวข้ามจุดนั้นไปอย่างชัดเจนแล้ว
ความคิดเห็น
ยังไม่มีความคิดเห็น เริ่มการสนทนาหรือถามคำถามได้เลย
ข่าวที่เกี่ยวข้อง
Google DeepMind ระบุว่านักชีววิทยาที่ใช้แพลตฟอร์มเอเจนต์ Antigravity ของบริษัท สามารถระบุเปปไทด์ตัวเลือกที่คาดว่าจะออกฤทธิ์ต่อเชื้อก่อโรคทางระบบทางเดินหายใจ ซึ่งขณะนี้อยู่ระหว่างการทดสอบในห้องปฏิบัติการเปียก
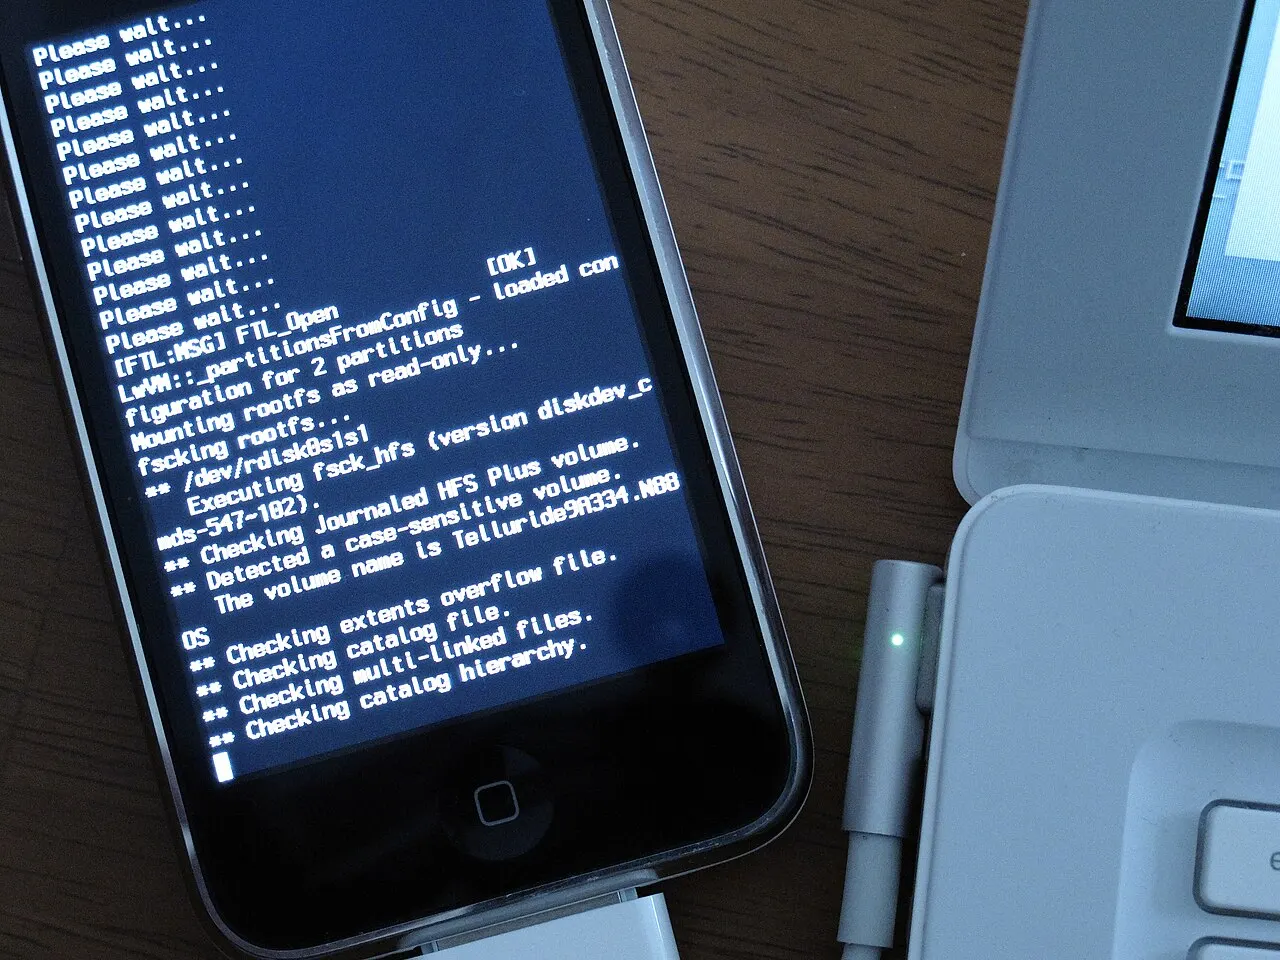
ในงาน Hexacon ที่กรุงปารีส ทีม Calif.io สาธิต jailbreak แบบ untethered ที่ใช้ได้กับ iOS 27.0.1 รวมถึงบน iPhone 18 Pro โดย AI ช่วยค้นหาห่วงโซ่การโจมตี (exploit chain)
ห้องวิจัย AI4Bharat ของ IIT Madras ร่วมกับ NVIDIA จะเผยแพร่ Nemotron-pretraining-Indic-v1 ซึ่งเป็นคอร์ปัสสังเคราะห์ครอบคลุม 22 ภาษาของอินเดีย พร้อมไปป์ไลน์แบบเปิดที่ใช้สร้างชุดข้อมูลนี้