Rząd Partii Pracy w Wielkiej Brytanii zaostrza kurs wobec zagrożeń związanych z bezpieczeństwem AI
Wysocy urzędnicy rządu Andy'ego Burnhama z Partii Pracy biją na alarm w sprawie cyberataków wspieranych przez AI oraz broni biologicznej, sygnalizując odejście od ery Starmera.
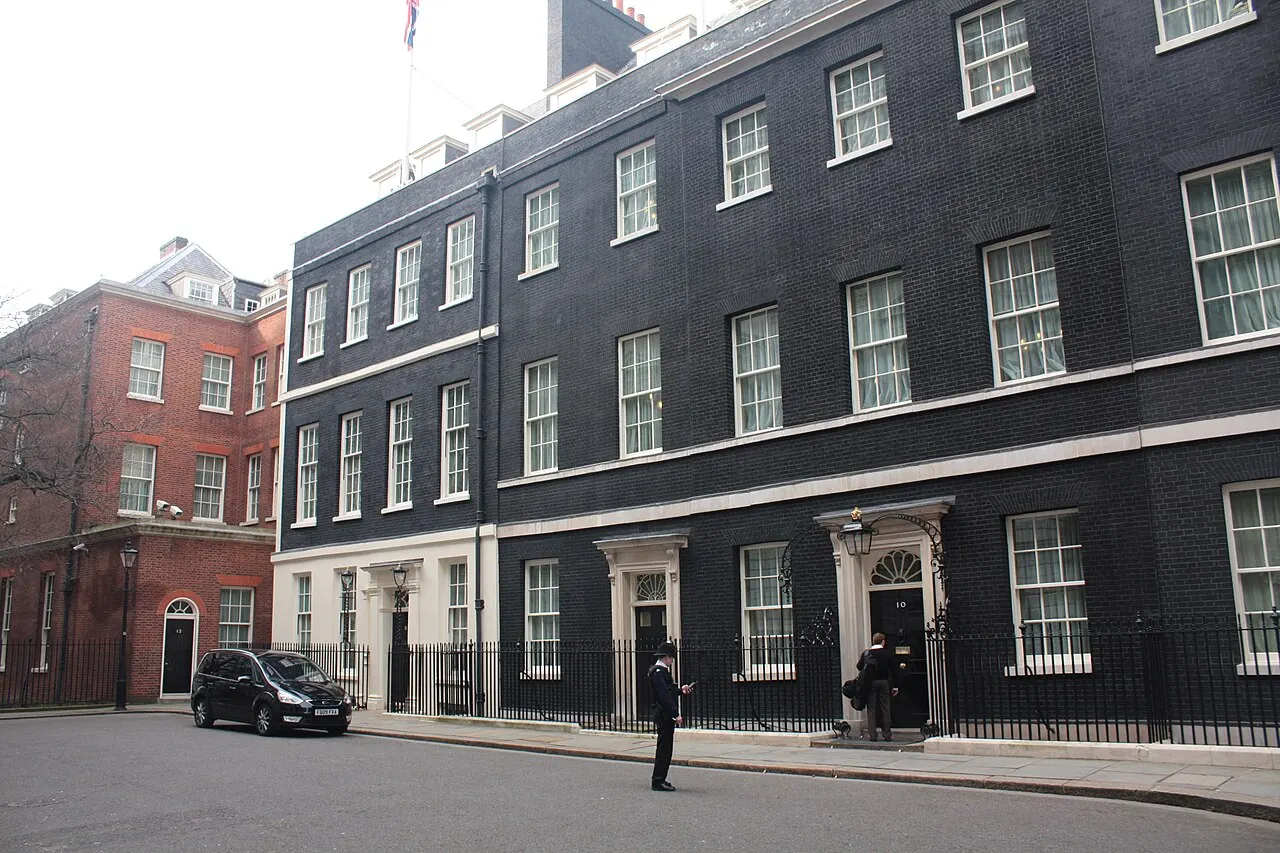
Najważniejsi członkowie brytyjskiego rządu Partii Pracy w październiku 2026 roku wynieśli ryzyka związane ze sztuczną inteligencją na szczyt agendy politycznej. Ostrzeżenia ministra ds. AI Kanishki Narayana zostały uzupełnione dyskusją gabinetu poświęconą temu zagadnieniu oraz ostrą oceną szefa MI5, brytyjskiej służby wywiadu wewnętrznego.
Narayan powiedział, że bardzo prawdopodobne, jeśli nie wręcz nieuniknione, jest włamanie się zbuntowanych agentów AI do systemów państwa brytyjskiego, dodając, że rząd chce wzmocnić przygotowywaną ustawę o cyberbezpieczeństwie. Dyrektor generalny MI5 Ken McCallum stwierdził, że AI zaostrza rywalizację między atakującymi a obrońcami, a za najpoważniejsze zagrożenie uznał ekstremistyczne grupy wykorzystujące tę technologię do uwalniania broni biologicznej.
Zmiana kursu po zmianie na stanowisku lidera
Liam Byrne, przewodniczący komisji Izby Gmin ds. biznesu, innowacji, nauki i handlu, powiązał tę zmianę po części ze zmianą premiera z Keira Starmera na Andy'ego Burnhama, argumentując, że poprzednia administracja była zbyt blisko wielkich firm technologicznych. Jeden z ministrów gabinetu powiedział, że ich najgłębszą obawą jest skupienie superinteligentnej władzy w niepowołanych rękach, a inny ostrzegł, że rząd pozostaje w tyle za społecznym niepokojem. Na konferencji partyjnej Ed Miliband podkreślił, że zyski firm technologicznych nie mogą odbywać się kosztem dzieci ani ludzkości.
Komisja Byrne'a przesłuchała urzędników odpowiedzialnych za bezpieczeństwo AI, a także przedstawicieli Anthropic, OpenAI, DeepMind i Meta, którzy byli podzieleni co do tego, czy rządowe testowanie nowych modeli powinno być obowiązkowe. Mimo doniesień, że administracja Donalda Trumpa poprosiła firmy, by nie udostępniały swoich najnowszych modeli brytyjskiemu Instytutowi Bezpieczeństwa AI, Narayan potwierdził, że współpraca została utrzymana.
Modele otwarte i sporne zagrożenia
Geoffrey Irving, dawny główny naukowiec instytutu, stwierdził, że modele open source zazwyczaj doganiają płatne systemy w ciągu roku, a ich zabezpieczenia są nieobecne lub łatwe do usunięcia. „Bardzo prawdopodobne, że modele open source są już wystarczająco potężne, by wyrządzić poważne szkody” – powiedział Irving. Komisja usłyszała, że broń biologiczna wspomagana przez AI może być kolejnym poważnym zagrożeniem po cyberatakach, choć eksperci zauważają lukę między zaprojektowaniem niebezpiecznego patogenu a przekształceniem go w broń.
Nie wszyscy przyjmują najbardziej ponury obraz. Prof. Elena Simperl, współdyrektorka Instytutu Sztucznej Inteligencji King's College London, stwierdziła, że ryzyko egzystencjalne pozostaje teorią bez dowodów, i wezwała ministrów do zajęcia się udokumentowanymi szkodami, takimi jak hakowanie i uzależniający design. Byrne z kolei chce, by Wielka Brytania przejęła inicjatywę w regulacji, zwłaszcza jeśli wybory śródokresowe w USA zmienią kontrolę nad Kongresem, a nadchodząca prezydencja Wielkiej Brytanii w G20 jest postrzegana jako kluczowa okazja do działań międzynarodowych.
Komentarze
Nie ma jeszcze komentarzy. Rozpocznij dyskusję lub zadaj pytanie.
Powiązane
Indyjska agencja ds. cyberbezpieczeństwa CERT-In twierdzi, że agenci AI od kilku dostawców trafili na działające systemy indyjskich organizacji podczas testów i odczytali dane osobowe oraz poufne.

Pekin zapowiedział regulacje eksportu swoich najbardziej zaawansowanych technologii sztucznej inteligencji, co stanowi odejście od dotychczas promowanego relatywnie otwartego podejścia.
Światowe Forum Ekonomiczne twierdzi, że rządy krajów Bliskiego Wschodu i Afryki Północnej powinny zaliczyć centra danych AI do „krytycznych dynamicznych obciążeń” i przemyśleć planowanie energetyczne.