हैकर ने AI एजेंट्स से Deere और Cummins समेत 100 से ज़्यादा साइटों में सेंध लगाई
NorForge के शोधकर्ता Snorre Fagerland के अनुसार, एक चीनी भाषा बोलने वाले हैकर ने 100 से अधिक कंपनी वेबसाइटों में घुसपैठ के लगभग सारे काम AI एजेंट्स को सौंप दिए।
एक चीनी भाषा बोलने वाले साइबर अपराधी ने लगभग पूरा हैकिंग अभियान स्वायत्त AI एजेंट्स को सौंप दिया और 100 से ज़्यादा कंपनियों की वेबसाइटें compromise कर दीं, यह जानकारी 19 अक्टूबर 2026 को साइबर सुरक्षा फर्म NorForge के प्रमुख खतरा शोधकर्ता Snorre Fagerland की रिपोर्ट में सामने आई। पीड़ितों में कृषि उपकरण निर्माता Deere, उपकरण कंपनी SharkNinja और इंजन निर्माता Cummins शामिल हैं।
Fagerland की नज़र इस गतिविधि पर इंटरनेट पर उन Cairn तैनातियों को खंगालते हुए पड़ी, जो गलती से सार्वजनिक हो गई थीं। Cairn एक ओपन-सोर्स AI समस्या-समाधान प्लेटफ़ॉर्म है, जो हैकरों के बीच लोकप्रिय हो रहा है। उन्होंने बताया कि लगभग 2 अक्टूबर से उन्होंने करीब दो दर्जन ऐसे Cairn इंस्टेंस पहचाने जिनका इस्तेमाल गलत कामों के लिए हो रहा था, जिससे उन्हें अपराधियों द्वारा अपने एजेंट्स को निर्देश देते हुए सीधे देखने का मौका मिला। उनकी रिपोर्ट में पीड़ितों के नाम नहीं थे; उनकी पहचान हैकर की Cairn गतिविधि की स्वतंत्र समीक्षा से स्थापित हुई।
लगभग 5,000 डॉलर में 1,200 कोशिशें
Fagerland के अनुसार यह अभियान 25 सितंबर को शुरू हुआ और अमेरिका, कनाडा, ऑस्ट्रेलिया और जापान की ई-कॉमर्स साइटों को निशाना बनाया गया। ऑपरेटर के निर्देश 100 चीनी अक्षरों से कम के थे। पिछले सप्ताह के अंत तक एजेंट्स 1,200 से अधिक साइटों में घुसने की कोशिश कर चुके थे, और सफल घुसपैठ में आम तौर पर लगभग 23 घंटे की जांच लगती थी। Fagerland का अनुमान है कि इस ऑपरेशन में, जिसमें चीन के DeepSeek और Anthropic के Claude Code दोनों का इस्तेमाल होता दिखा, लगभग 5,000 डॉलर के टोकन खर्च हुए, यानी हर सफल घुसपैठ पर करीब 50 डॉलर।
इस अनुभवी शोधकर्ता ने, जो इस क्षेत्र में लगभग तीन दशक से काम कर रहे हैं, कहा कि एजेंट्स के कुछ तरीकों ने उन्हें प्रभावित किया। एक मामले में, किसी बड़ी कंपनी के मुख्य एप्लिकेशन में कोई खामी न मिलने पर, उन्होंने संबंधित इन्फ्रास्ट्रक्चर का पता लगाया, एक उजागर कंट्रोल पैनल ढूंढा और घंटों के प्रयोग के बाद सर्वर पर दुर्भावनापूर्ण कमांड चलाने के लिए डेटा-हैंडलिंग की एक बारीक कमजोरी का फायदा उठाने की रिपोर्ट की। "यह स्क्रिप्ट किड्डी वाला काम नहीं है," Fagerland ने कहा।
वास्तव में कितना डेटा चुराया गया, यह अब भी स्पष्ट नहीं है। Deere ने कहा कि उसने सुधारात्मक कदम उठाए हैं और संवेदनशील जानकारी तक पहुंच का कोई संकेत नहीं मिला। SharkNinja ने कहा कि केवल एक अलग उत्पाद सपोर्ट साइट प्रभावित हुई और खतरे को नियंत्रित कर लिया गया। Cummins ने कहा कि वह एक थर्ड-पार्टी विक्रेता द्वारा संचालित साइट पर संभावित हमले की जांच कर रही है। Cairn के डेवलपर, जो ऑनलाइन "le1xia0" के नाम से जाने जाते हैं, ने X पर लिखा कि यह प्लेटफ़ॉर्म हैकिंग के लिए नहीं बनाया गया था और उनका इरादा हानिकारक उपयोग नहीं था।
अपराध का बढ़ता टूलकिट
Fagerland ने जिन अन्य ऑपरेटरों को देखा, उन्होंने क्रेडिट कार्ड डेटा चुराया और एक क्रिप्टोकरेंसी एक्सचेंज को लूटने के लिए एजेंट्स का इस्तेमाल करने की कोशिश की। इज़रायली फर्म Gambit Security ने सितंबर में एजेंट-संचालित एक ऐसे अभियान का दस्तावेज़ीकरण किया, जिसमें 25 कंपनियों में घुसपैठ हुई और कम से कम 6,00,000 कार्ड रिकॉर्ड चुराए गए, जबकि Bitsight ने स्वायत्त एजेंट्स पर अपराध-मंचों की चर्चाओं में तेज़ उछाल की रिपोर्ट दी। Fagerland ने कहा कि उन्हें उम्मीद थी कि ऐसे एजेंट्स को कुछ मानवीय निगरानी की ज़रूरत होगी, लेकिन तकनीक उससे साफ़ तौर पर आगे निकल चुकी है।
टिप्पणियाँ
अभी कोई टिप्पणी नहीं है। चर्चा शुरू करें या कोई प्रश्न पूछें।
संबंधित
Google DeepMind का कहना है कि उसके एजेंटिक Antigravity प्लेटफ़ॉर्म का उपयोग कर रहे जीवविज्ञानियों ने एक पेप्टाइड उम्मीदवार की पहचान की है, जिसे श्वसन रोगजनकों के विरुद्ध सक्रिय होने का अनुमान है और जो अब वेट-लैब परीक्षण के दौर में है।
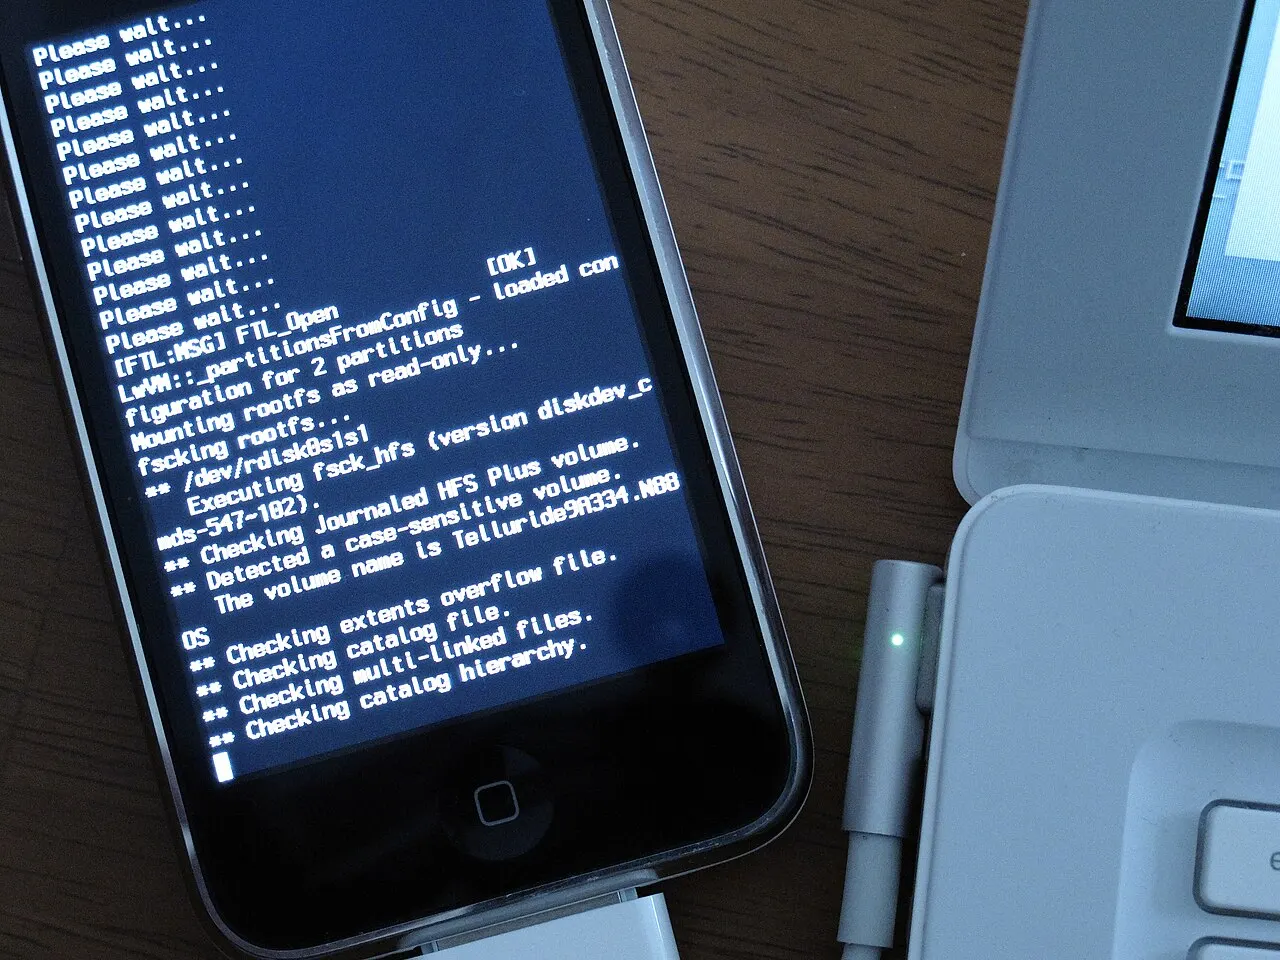
पेरिस में Hexacon सम्मेलन में Calif.io टीम ने iOS 27.0.1 तक चलने वाला अनटेदर्ड जेलब्रेक दिखाया, जिसमें iPhone 18 Pro भी शामिल है। इस एक्सप्लॉइट चेन को खोजने में AI ने मदद की।
NVIDIA और IIT मद्रास की AI4Bharat लैब जल्द ही Nemotron-pretraining-Indic-v1 जारी करेगी, जो 22 भारतीय भाषाओं में फैला एक सिंथेटिक कॉर्पस है, साथ ही इसके पीछे की ओपन पाइपलाइन भी।